Giải pháp bảo vệ tài chính doanh nghiệp trước rủi ro tấn công mạng, rò rỉ dữ liệu và gián đoạn hoạt động kinh doanh.
Trong thời đại chuyển đổi số, hệ thống công nghệ thông tin, dữ liệu khách hàng và các giao dịch điện tử trở thành tài sản quan trọng của doanh nghiệp. Tuy nhiên, sự phát triển của công nghệ cũng kéo theo những nguy cơ như tấn công mạng, mã độc tống tiền, đánh cắp dữ liệu và gián đoạn hệ thống.
Một sự cố an ninh mạng có thể khiến doanh nghiệp phải ngừng hoạt động, mất dữ liệu quan trọng, phát sinh chi phí khôi phục hệ thống hoặc đối mặt với yêu cầu bồi thường từ khách hàng và đối tác.
Bảo hiểm an ninh mạng – Cyber Insurance là giải pháp giúp doanh nghiệp chủ động quản lý hậu quả tài chính của những sự cố này.
Khách hàng quan tâm đến giải pháp bảo hiểm an ninh mạng PVI có thể liên hệ để được tư vấn về nhu cầu bảo hiểm, điều kiện nhận bảo hiểm và phương án bảo vệ phù hợp.
Bảo hiểm an ninh mạng, tên tiếng Anh là Cyber Insurance, còn được gọi là bảo hiểm rủi ro mạng hoặc bảo hiểm an toàn thông tin mạng.
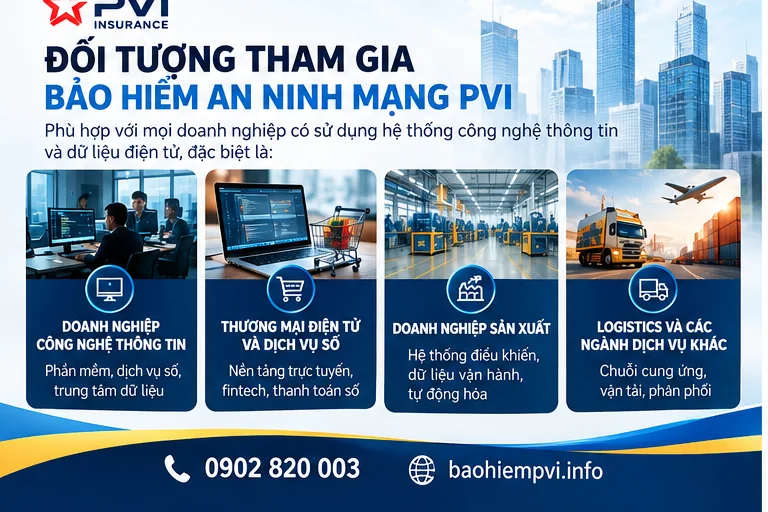
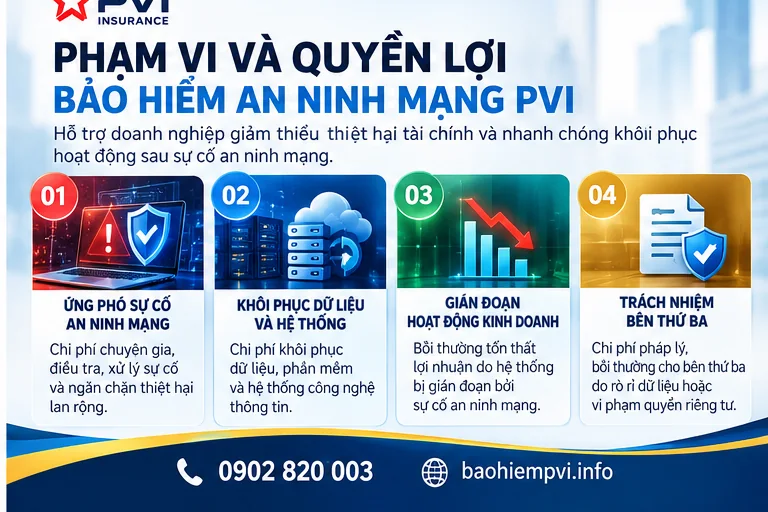
Đây là loại hình bảo hiểm được thiết kế nhằm hỗ trợ doanh nghiệp đối phó với những tổn thất tài chính phát sinh từ sự cố an ninh mạng thuộc phạm vi bảo hiểm.
Các sự cố có thể liên quan đến:
Tin tặc xâm nhập hệ thống công nghệ thông tin.
Mã độc tống tiền (Ransomware).
Đánh cắp hoặc rò rỉ dữ liệu khách hàng.
Truy cập trái phép vào hệ thống doanh nghiệp.
Gián đoạn hoạt động kinh doanh do sự cố mạng.
Trách nhiệm đối với bên thứ ba do vi phạm bảo mật dữ liệu.
Tùy chương trình, bảo hiểm có thể hỗ trợ chi phí xử lý sự cố, khôi phục dữ liệu, tổn thất kinh doanh và trách nhiệm pháp lý.
Điểm cần hiểu rõ: Cyber Insurance không ngăn chặn tin tặc tấn công và không thay thế hệ thống bảo mật. Bảo hiểm giúp doanh nghiệp xử lý những hậu quả tài chính được quy định trong hợp đồng.
Phí bảo hiểm an ninh mạng không có một mức cố định áp dụng cho tất cả doanh nghiệp.
Mức phí phụ thuộc vào nhiều yếu tố.
Doanh nghiệp công nghệ, tài chính, thương mại điện tử hoặc đơn vị quản lý dữ liệu nhạy cảm có thể có mức độ rủi ro khác nhau.
Quy mô doanh nghiệp, doanh thu hằng năm và mức độ phụ thuộc vào công nghệ có thể ảnh hưởng đến việc đánh giá rủi ro.
Doanh nghiệp bảo hiểm có thể xem xét các biện pháp như:
Xác thực đa yếu tố (MFA).
Sao lưu dữ liệu định kỳ.
Phần mềm bảo vệ hệ thống.
Phân quyền truy cập.
Cập nhật và vá lỗ hổng bảo mật.
Kế hoạch ứng phó sự cố.
Doanh nghiệp từng xảy ra tấn công mạng, mất dữ liệu hoặc sự cố bảo mật có thể cần cung cấp thêm thông tin để đánh giá.
Giới hạn bảo hiểm càng lớn thì mức phí có thể tăng, tùy điều kiện nhận bảo hiểm.
Mức khấu trừ là phần tổn thất mà người được bảo hiểm tự chịu theo hợp đồng.
Việc lựa chọn mức khấu trừ có thể ảnh hưởng đến phí bảo hiểm.
Chương trình có thêm quyền lợi gián đoạn kinh doanh, trách nhiệm dữ liệu hoặc ứng phó ransomware có thể có mức phí khác với chương trình cơ bản.
Để nhận báo phí Cyber Insurance, doanh nghiệp cần cung cấp thông tin đánh giá rủi ro theo yêu cầu của đơn vị bảo hiểm.
60,000đ
60,000đ
60,000đ
60,000đ
60,000đ
60,000đ
20,000,000đ
60,000đ
60,000đ
60,000đ
Miễn phí tư vấn báo giá. Hỗ trợ Khách hàng 24/7!